🔒 Cuando lo barato sale caro: La seguridad en tu LMS
Hola a todos, bienvenidos a una nueva edición de Spark Learning.
A la hora de evaluar una herramienta o plataforma para llevar adelante proyectos de educación online, el proceso de decisión suele ser complejo. Especialmente para aquellos decision makers que son ajenos al área técnica y se aproximan por primera vez para elegir una plataforma.
Hay docenas de factores en juego y, ante la enorme cantidad de opciones, el factor costo suele inclinar la balanza. Existe una gran disparidad de precios en el mercado y no es fácil sopesar los pros y contras de cada alternativa si no se es un experto en tecnología.
Sin embargo, en este proceso a menudo se pasan por alto factores clave que explican esas diferencias de precio. Hoy quiero detenerme en uno crítico: La Seguridad.
La trampa de lo “fácil y barato”
Existen muchas opciones de LMS (propietarias, open source, a medida). Una alternativa que a priori parece económica y rápida de implementar son los plugins de LMS para WordPress.
Recientemente leí un informe técnico sobre uno de estos plugins gratuitos que reveló algo alarmante. Un usuario con experiencia técnica detectó anomalías y descubrió que, al descargar la herramienta, esta creaba un usuario administrador oculto y una “puerta trasera” (backdoor) de acceso remoto.
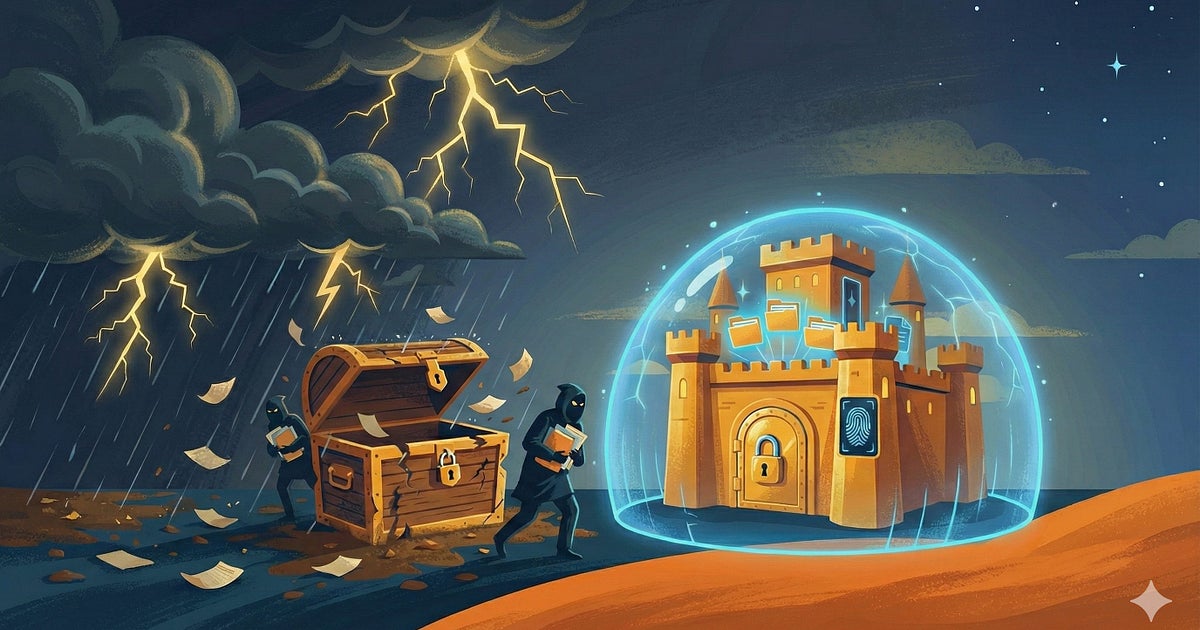
¿Qué implicaba esto? Básicamente, le entregaba las llaves del castillo a los atacantes. El impacto incluía:
Control total remoto: Manejo del sitio desde un servidor externo.
Inyección de contenido malicioso: Creación de posts, enlaces y scripts sin permiso.
Spam SEO masivo: Uso del sitio para generar páginas que benefician a dominios de los atacantes.
Redirección de tráfico: Envío de tus usuarios a sitios de estafas.
Robo de información: Recolección y envío de datos del sitio y del entorno.
Como dice el dicho... “¡lo barato sale caro!”. El ahorro inicial se convirtió en una pesadilla de reputación y seguridad.
Una historia diferente: Seguridad en primera persona
Quiero contrastar esto con algo que vivimos esta semana en Aulasneo con una de nuestras implementaciones de nuestro LMS basado en Open edX.
En una reunión de feedback con uno de nuestros partners, tras finalizar un programa de alcance nacional, nuestro interlocutor nos compartió una noticia que nos llenó de orgullo. El sponsor del proyecto (una empresa líder de tecnología de origen asiático, extremadamente exigente) destacó un hecho puntual:
Nuestra plataforma había sido la única del programa que no había sufrido data leaks (filtración de datos).
Esto no es cuestión de suerte. Es el resultado de entender que la seguridad real se apoya en tres pilares que no pueden faltar en un proyecto serio:
Un sistema robusto: No basta con un software bonito; la arquitectura subyacente debe ser sólida. Nosotros utilizamos Open edX montado sobre la infraestructura de la nube de AWS, lo que garantiza estándares de clase mundial.
Un buen proveedor que tome medidas básicas (y avanzadas): La seguridad es un proceso continuo. Se requiere un socio tecnológico que aplique parches, actualice sistemas y encripte datos de forma proactiva, no reactiva.
Un plan de mitigación ante urgencias: Los incidentes pueden ocurrir. La diferencia entre un susto y una catástrofe es tener un protocolo claro y probado para actuar de inmediato y neutralizar amenazas antes de que escalen.
Comparando peras con manzanas
Como decía mi maestra de la primaria: es preciso comparar “peras con peras y manzanas con manzanas”.
No todas las plataformas son iguales. De esta manera, nuestros partners pueden desarrollar sus iniciativas de formación online de manera profesional, sabiendo que los datos de sus usuarios y su reputación están a salvo.
¿Sientes que tu situación actual de seguridad es frágil o poco clara? Hablemos.
Veamos si podemos colaborar para darles ese salto de calidad y profesionalismo que sus proyectos merecen.